Francia: hackearon 350 heladeras de supermercado y arruinaron toneladas de comida
Un ataque a controladores de refrigeración fabricados en Dinamarca dejó la mercadería podrida y disparó alertas en la industria alimentaria europea. La explicación, paso a paso, de por qué pasó y qué se puede hacer para que no se repita.
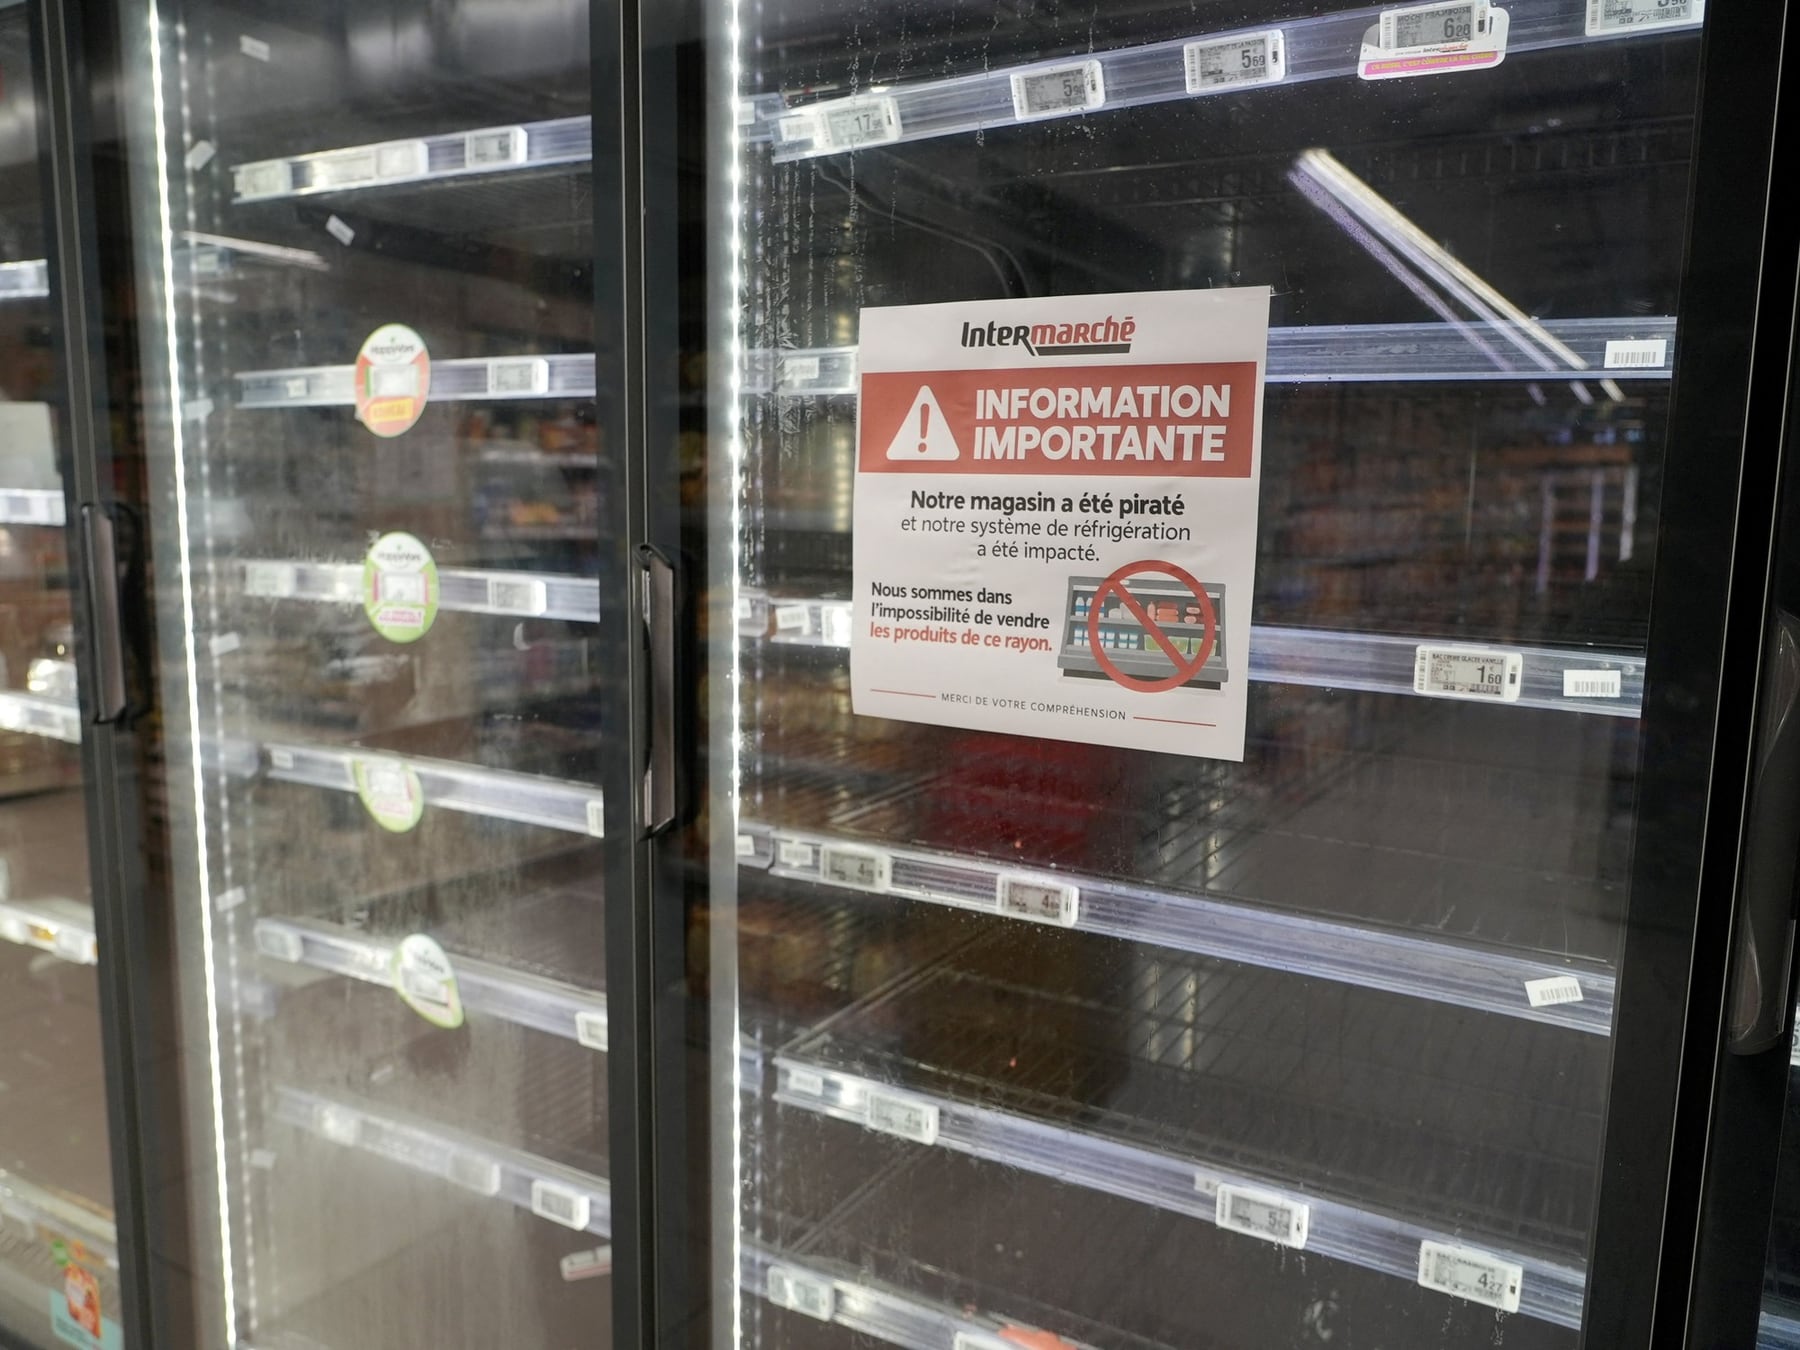
¿Puede alguien, desde la otra punta del mundo, subir la temperatura de la heladera de un supermercado hasta los 50 grados sin abrir la puerta? En Francia, pasó. Y no fue ciencia ficción: fue un ataque cibernético a controllers industriales que dejó tendales de mercadería pudriéndose en góndolas y, como frutilla del postre, provocó hasta incendios.
La historia arrancó en abril, cuando cadenas francesas como Auchan, Picard y Monoprix empezaron a encontrarse con mercadería fresca y congelada que milagrosamente se había convertido en sopa. El común denominador: sus controladores de frío, esos aparatitos que regulan temperatura, compresores y ciclos de deshielo sin que nadie toque un botón. Esos aparatitos son fabricados por la danesa Danfoss, una empresa especializada en refrigeración y automatización industrial. En criollo: la firma que le vende el cerebro digital a las heladeras.
¿Cómo se hackea una heladera?
Las heladeras modernas llevan una pequeña computadora adentro, llamada controlador lógico programable (PLC, por sus siglas en inglés, que en castellano vendría a ser algo así como 'la plaquita que decide cuándo se enciende el motor'). Esa plaquita se conecta a internet para que un técnico en una oficina controle cien sucursales a la vez. Bárbaro, cómodo. Pero también: quedó la puerta abierta de par en par para cualquier curioso con malas intenciones.
El especialista en ciberinteligencia Braian Arroyo lo explica con una imagen bien de la calle: 'Shodan, que es como el Google de los dispositivos conectados, puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla'. Para entrar de verdad, un atacante necesita una vulnerabilidad concreta, una contraseña filtrada o una configuración mal hecha. 'En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña', remata.
¿Qué falló en Danfoss?
El foco apunta al modelo Danfoss AK-SM 800A, que usa versiones de firmware viejísimas, algunas ya sin soporte ni actualizaciones. Para ubicarnos: el firmware es el programa interno que le dice a la plaquita qué hacer; si es viejo y no se actualiza, es como dejar la cerradura sin cambiar después de años. Shodan detectó unas 4.500 interfaces de Danfoss visibles desde internet al momento del incidente, aunque no todas eran vulnerables.
- El equipo Team82 de la firma Claroty encontró fallas que permitían saltar la autenticación, o sea, entrar sin poner la contraseña, y ejecutar comandos a distancia.
- Danfoss publicó parches para tapar esos agujeros, pero las autoridades francesas no confirman si esas vulnerabilidades específicas fueron las usadas en el ataque.
- Los atacantes habrían modificado los ciclos de descongelamiento, una función que sube la temperatura a propósito para evitar que se forme hielo en los evaporadores. La subieron de manera sostenida y se olvidaron de bajarla.
- El resultado: mercadería fresca convertida en amasijo y alimentos congelados que descongelaron y volvieron a congelar, caldo de cultivo perfecto para bacterias.
¿Por qué arden las heladeras?
Hay un dato extra que no es menor: se reportaron focos ígneos en algunas tiendas. ¿Una heladera puede prenderse fuego por hackeo? Sí, y la explicación es sencilla: al manipular los compresores y los ciclos en forma errática, motores que deberían parar siguen girando, se recalientan, y si hay polvo, grasa o un cable pelado cerca, el cortocircuito está servido. Es el mismo principio por el que un aire acondicionado viejo, al forzar el motor, puede terminar chamuscado.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla.”Braian Arroyo, especialista en ciberinteligencia
¿Se podía evitar?
Sí. Y la lista de buenas prácticas es de manual, aunque pocas empresas la cumplan al pie de la letra: actualizar el firmware apenas sale un parche, cambiar las contraseñas que vienen de fábrica (esas tipo admin/admin que nunca nadie modifica), segmentar la red para que el controlador de la heladera no comparta conexión con la caja registradora ni con las cámaras de seguridad, y auditar periódicamente qué dispositivos están expuestos a internet. En criollo: cerrar la puerta con llave, no dejarla abierta de par en par como hacía Danfoss.
Lo de Francia fue un llamado de atención para toda la industria alimentaria europea, pero también para cualquier cadena argentina que tenga controladores industriales colgados de la red sin protocolo. Las heladeras inteligentes ahorran viajes de técnico, sí. Pero también ahorran vergüenza, pérdidas y, en el peor de los casos, un incendio. Mientras tanto, la señal sigue sin llegar.
Fuente: Pablo Gorositi, Tecnología
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Google lanza una IA revolucionaria: realiza investigaciones y redacta ensayos científicos en segundos desde el celular
Instagram saca un as bajo la manga: reels para no seguidores que advierten si tendrás o no éxito con ese video